1 Einleitung
Dieses Dokument zu den Technischen und Organisatorischen Maßnahmen („TOMs“) beschreibt die Sicherheits- und Datenschutzkontrollen für die Produkte von XUND.
Mit den Produkten von XUND identifizieren Sie mögliche Risiken und Ursachen für Symptome auf Basis unserer Datenbank, die aus Millionen medizinischer Publikationen aufgebaut ist und durch künstliche Intelligenz (KI) unterstützt wird. Auf Grundlage von Selbsteingaben ermöglicht XUND digitale und automatisierte Interaktionen durch relevante, auf die jeweilige Phase der Patient-Journey abgestimmte Fragen. Diese Funktionen erlauben es Ihnen, maßgeschneiderte Gesundheitsassistenten für Ihre Patienten zu erstellen.
Dieses Dokument bietet eine Beschreibung der wesentlichen Bausteine, die zur technischen Sicherheit und zum Datenschutz unserer Produktpalette beitragen, sowie der organisatorischen Maßnahmen, die die Entwicklung und den Betrieb der Dienste begleiten. Die Zielgruppe dieses Dokuments sind Techniker sowie Sicherheits- und Datenschutzexperten, die die Details der von XUND implementierten Maßnahmen überprüfen möchten.
2 Gerichtsstand und Standorte
Name, Adresse und Gerichtsstand der Unternehmenszentrale:
XUND Solutions GmbH
Dorotheergasse 10/12a
1010 Wien
Österreich
Die Produkte von XUND und deren Datenbanken werden in deutschen Rechenzentren gehostet. Datenbank-Backups und sekundäre Disaster-Recovery-Standorte befinden sich in Schweizer Rechenzentren. Diagnostische Informationen und Protokolldaten (Logs) werden ebenfalls in Deutschland gespeichert. Eine vollständige Auflistung der Unterauftragsverarbeiter und deren Standorte ist in der Liste der Unterauftragsverarbeiter einsehbar.
3 Leistungsüberblick und Architektur
Unsere Produkte bestehen aus Modulen, die den gesamten Patientenlebenszyklus abdecken und digitale Interaktionen von der Prävention über die Diagnose bis hin zur Überwachung ermöglichen. Es handelt sich um eigenständige Software ohne physische Komponenten oder Zubehör, die Laie darin unterstützt, vertrauenswürdige medizinische Informationen auf intuitive und leicht verständliche Weise zu erhalten. Die Produkte von XUND kann über API-, SDK- und Web-App-Schnittstellen in jede internetfähige Benutzeroberfläche integriert werden.
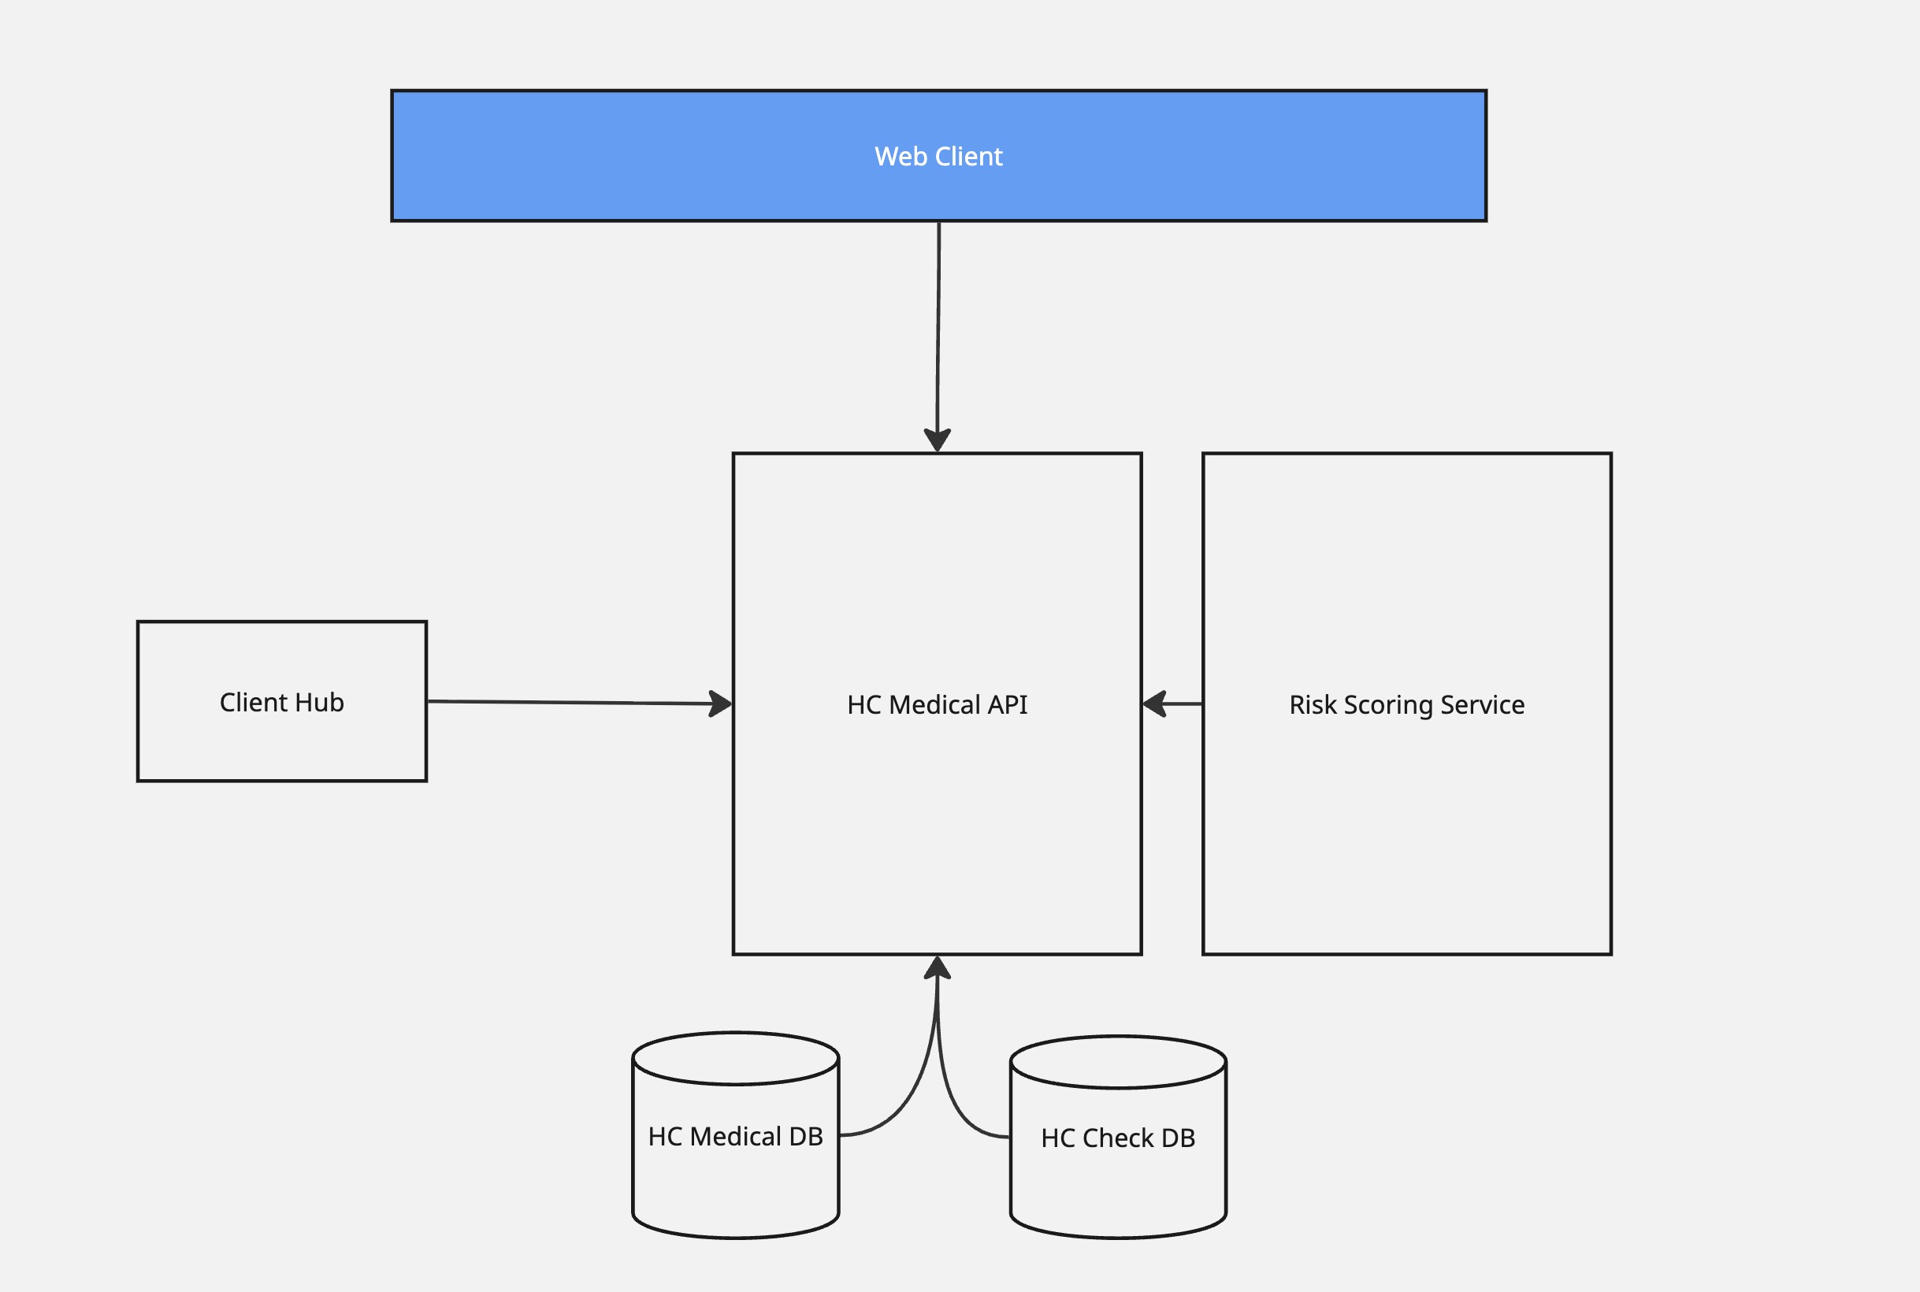
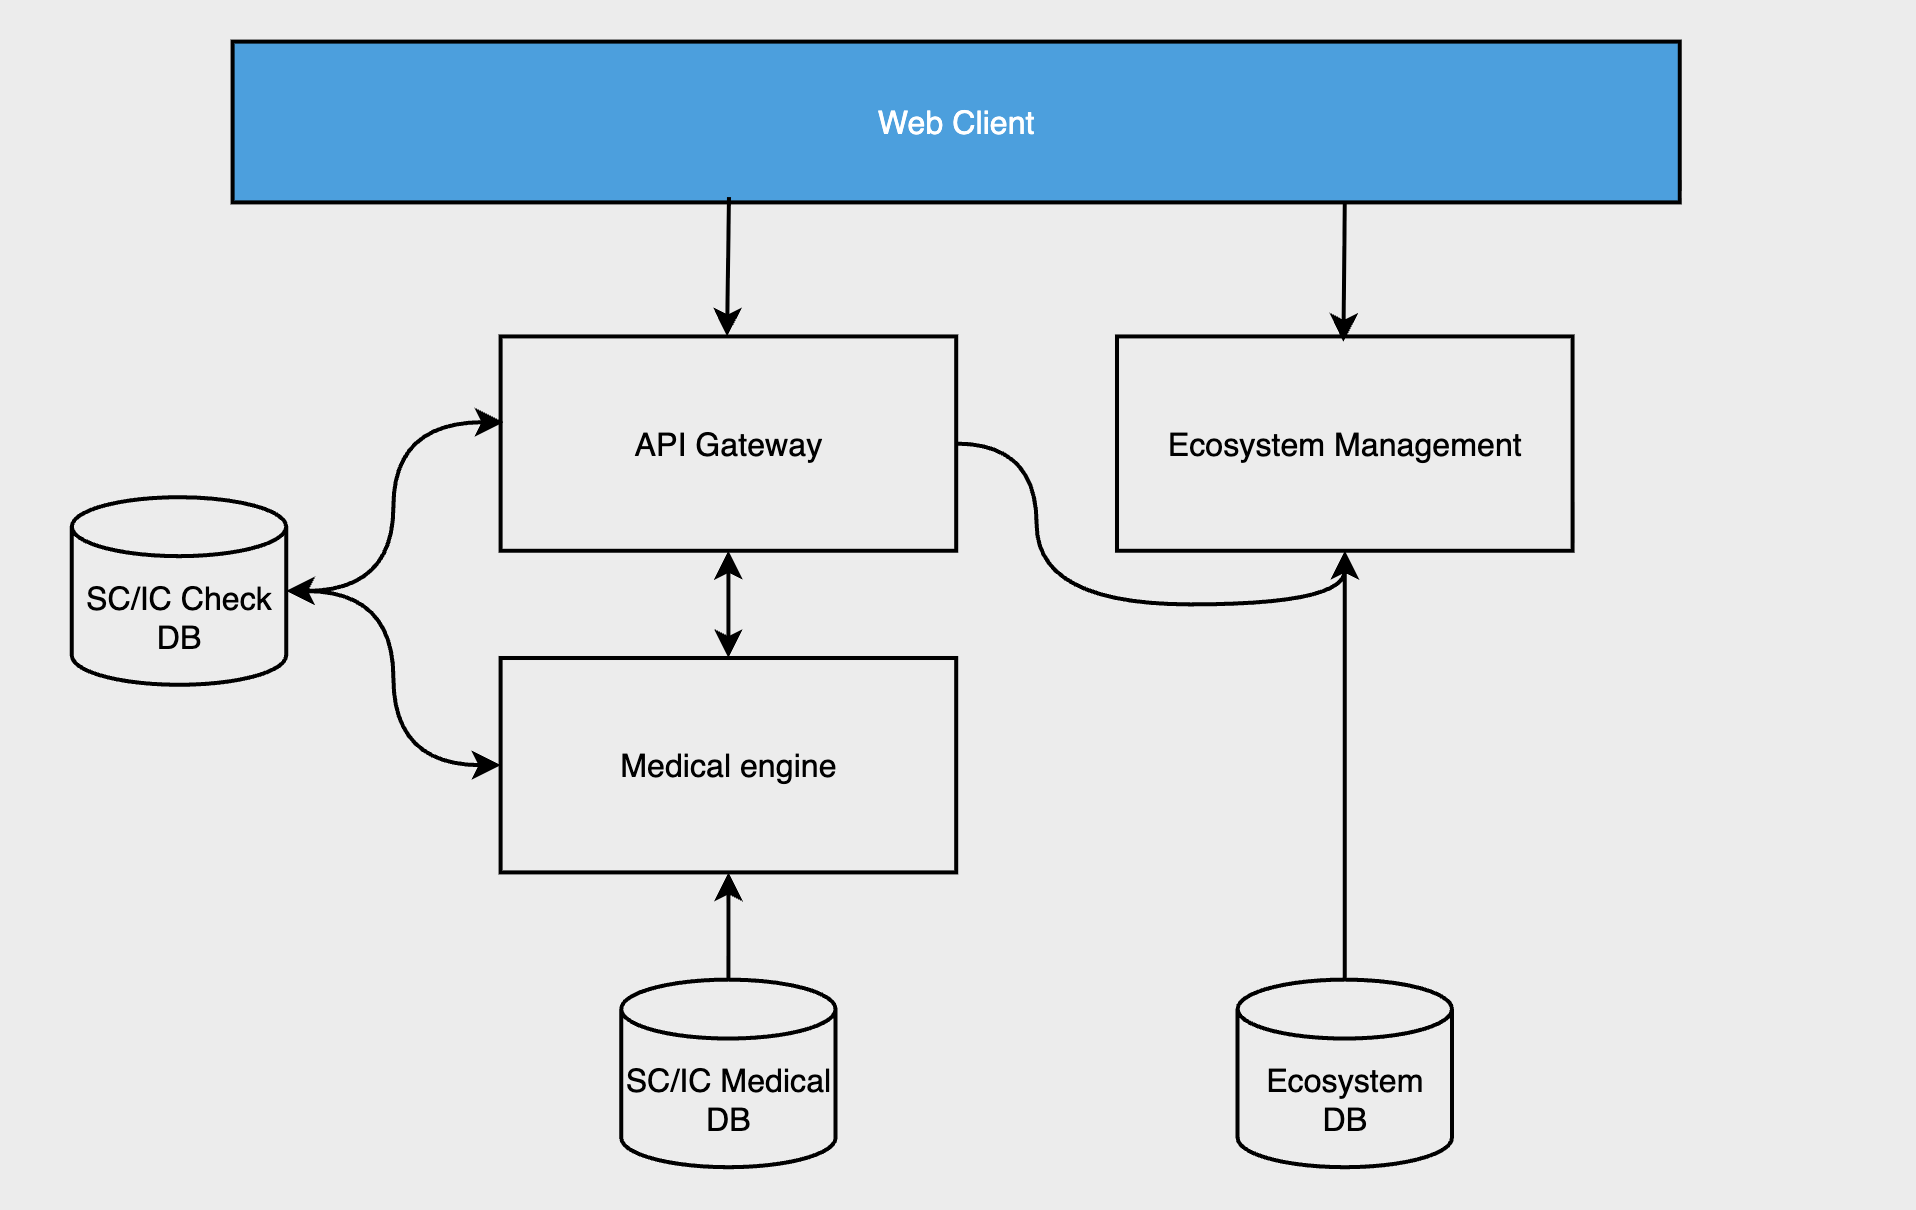
Zusätzlich zu den medizinischen Modulen gibt es Zusatzdienste, die unter anderem die Verwaltung von Kundeneinstellungen und eine einfachere Integration der patientenseitigen Benutzeroberfläche ermöglichen. Diese Webkomponenten nutzen dieselbe architektonische Struktur wie der restliche Dienst. Einstellungen, die im Client Hub vorgenommen werden, gelten als Weisungen bezüglich der Verarbeitung personenbezogener Daten.
Die Module von XUND werden als Software-as-a-Service (SaaS)-Lösungen in europäischen Rechenzentren eines Cloud-Anbieters bereitgestellt. Die Produkte laufen in einer containerisierten Umgebung, in der die Hosts teilweise vom Cloud-Anbieter und teilweise von XUND verwaltet werden.
Wir streben nach Datenminimierung und erheben in den medizinischen Modulen nur dort personenbezogene Daten, wo es absolut notwendig ist. Für jede Patienteninteraktion wird eine zufällige Check-ID generiert, die Fragen und Antworten innerhalb einer einzelnen Sitzung identifiziert und einen Bericht erstellt. Diese Check-IDs werden im Anwendungs-Backend niemals mit realen Profilinformationen verknüpft.
3.1 Health Check
Der Health Check ist eine Anwendung zur Verarbeitung allgemeiner Profildaten, von Lebensstil, medizinischer Vorgeschichte, Familienanamnese und Vorerkrankungen, die vom Nutzer angegeben werden. Ziel ist es, ein Gesamtbild der Gesundheitsrisiken in einem oder mehreren spezifischen Themenbereichen zu erstellen sowie Empfehlungen und mögliche Untersuchungen vorzuschlagen, um die Gesundheit des Nutzers im jeweiligen Bereich zu verbessern.
3.2 Symptom Check und Illness Check
Der Symptom Check und Illness Check ist eine Anwendung zur Verarbeitung von Symptomen und allgemeinen Profilangaben des Nutzers, um eine vorläufige Einschätzung für diagnostische Entscheidungen zu generieren. Zweck ist es, potenzielle evidenzbasierte Ursachen für die Symptome des Patienten zu finden und ihn zu befähigen, relevante Behandlungspfade im Gesundheitssystem zu identifizieren.
4 Technische Kontrollen
Wir setzen branchenübliche technische Sicherheitskontrollen ein, die der Art und dem Umfang des Dienstes angemessen sind und den Schutz der Dienstinfrastruktur sowie der darin enthaltenen Daten gewährleisten. Die hier beschriebenen technischen und organisatorischen Maßnahmen stellen die in der Auftragsverarbeitungsvereinbarung (AVV) genannten Maßnahmen dar, die Bestandteil der Allgemeinen Geschäftsbedingungen ist.
4.1 Zugangskontrolle und Zugriffssteuerung
Es wurden logische Verfahren zur Zugriffssteuerung implementiert, um das Risiko eines unbefugten Anwendungszugriffs zu verhindern oder zu minimieren. Der Zugriff von Kunden auf die Module erfolgt über API-Schlüssel oder eine vorkonfigurierte Domain-Verifizierung. Die Benutzerauthentifizierung auf kundenseitigen Benutzeroberflächen erfolgt mittels Kombination aus Benutzername und Passwort sowie einer konfigurierbaren Zwei-Faktor-Authentifizierung (2FA). XUND-Mitarbeitenden wird nur das für ihre Aufgaben erforderliche Mindestmaß an Zugriffsrechten (Least-Privilege-Prinzip) auf bestimmte Systeme, Anwendungen und Geräte gewährt. Zudem werden die Benutzerrechte rollenbasiert und nach Umgebungen auf einer Need-to-know-Basis (Kenntnis nur bei Bedarf) getrennt.
4.2 Firewalls und Netzwerkzonen
Die Büronetzwerke von XUND und die Produktionsnetzwerke sind vollständig voneinander getrennt; es besteht keine VLAN-Verbindung zwischen ihnen. Innerhalb des Dienstes sind nur die zwingend erforderlichen Ports der Anwendungskomponenten freigeschaltet. Zum Internet hin werden ausschließlich Container offengelegt, die externe Schnittstellen enthalten.
4.3 Datentrennung
XUND betreibt eine Shared-Tenant-SaaS-Architektur (Multi-Mandanten-Architektur), bei der sich Kunden dieselbe physische und virtuelle Infrastruktur teilen. Sämtliche Daten werden jedoch durch logische Isolierung strikt voneinander getrennt. Jede Anfrage enthält eine eindeutige Kunden-ID; die Anwendungslogik stellt sicher, dass Abfragen nach der Authentifizierung des Kunden so begrenzt werden, dass dieser ausschließlich auf seine eigenen Daten zugreifen kann. Auf Datenbankebene erzwingen wir eine Filterung, indem jede Datenzeile einem spezifischen Kunden zugewiesen wird. Wir führen regelmäßige Risikoanalysen durch, um Bedrohungen wie mandantenübergreifenden Datenabfluss (Cross-Tenant Leakage), fehlerhafte Abfrage-Scoping-Fehler oder Injection-Angriffe zu identifizieren. Diese logischen Kontrollen wurden gezielt ausgewählt, um Vertraulichkeit und Integrität zu wahren. Der Zugriff auf Rohdatenbanken oder ungefilterte Daten ist auf einen kleinen Kreis privilegierter Rollen beschränkt und unterliegt einer strikten Änderungssteuerung (Change Control) sowie Protokollierung (Logging).
4.4 Physische Sicherheit
Die Produkte von XUND werden bei Cloud-Anbietern in europäischen Rechenzentren gehostet, deren physische Sicherheits- und Umgebungssteuerungen nach ISO 27001 und BSI C5 geprüft und zertifiziert sind. Diese Kontrollmaßnahmen umfassen:
- Videoüberwachung und -aufzeichnung
- Multi-Faktor-Authentifizierung für den Zutritt zu hochsensiblen Bereichen
- Temperaturregelung über Heizungs-, Lüftungs- und Klimaanlagen (HLK)
- Brandbekämpfungsanlagen und Rauchmelder
- Unterbrechungsfreie Stromversorgung (USV)
- Kontinuierliche Überwachung und Alarmierung
- Schutzmaßnahmen gegen allgemeine natur- und menschengemachte Katastrophen gemäß den geografischen und standortspezifischen Anforderungen des jeweiligen Rechenzentrums
- Regelmäßige Wartung und Überprüfung aller kritischen Sicherheits- und Umweltkontrollen
4.5 Betriebskontinuität und Verfügbarkeit (Business Continuity)
Der technische Aufbau des Dienstes ermöglicht eine dynamische Skalierung je nach Auslastung sowie den nahtlosen Umgang mit einzelnen Hardwarefehlern. Die Medizinmodul-Suite wird in Rechenzentren gehostet, die auf Ausfallfreiheit (Zero Downtime) ausgelegt sind. Sie wird während der vertraglich vereinbarten Servicezeiten mit einer durchschnittlichen Jahresverfügbarkeit von 99 % angeboten (was einer kumulierten maximalen Ausfallzeit von 87 Stunden pro Jahr entspricht).
Im Falle eines Ausfalls des Rechenzentrums oder der Datenbank können wir den Dienst innerhalb von 2 Stunden (Recovery Time Objective, RTO) an einen anderen Standort verlagern und den Datenverkehr von dort aus bedienen. Bei einem Vorfall können wir entscheiden, den Dienst an einen sekundären Standort zu verlagern – welcher bereits Notfallbetrieb ausführen und vollständige Endnutzer-Prüfabläufe abwickeln kann –, der innerhalb von 1 Stunde betriebsbereit ist. Der Dienst wird dort im Notfallbetrieb für maximal 1 Arbeitstag gehostet. In diesem Zustand kann der Dienst mindestens die Hälfte der Last des Hauptstandorts verarbeiten; Analysen und andere Zusatzmodule stehen möglicherweise nicht zur Verfügung. Sofern keine höhere Gewalt (Vis Major) vorliegt, wird der normale Betrieb innerhalb von 2 Arbeitstagen wiederhergestellt.
Alle 24 Stunden werden vollständige Backups der gesamten Datenbank erstellt (Recovery Point Objective, RPO). Diese werden sowohl im selben Rechenzentrum als auch an einem geografisch entfernten Sekundärstandort aufbewahrt. Die Backups sind im Ruhezustand (At Rest) verschlüsselt; die Wiederherstellungsfähigkeiten werden alle 6 Monate getestet.
4.6 Server Updates
Unsere Kerndienste laufen in Containern auf Basis minimaler Images, die bei jedem Release mit den neuesten Sicherheitspatches aktualisiert werden. Die wenigen Dienste, die in traditionellen virtuellen Maschinen laufen, werden kontinuierlich auf relevante Sicherheitsupdates überwacht und risikobasiert gepatcht; sie erhalten mindestens einmal pro Quartal ein vollständiges Patching.
4.7 Verschlüsselung
XUND wendet einen Kryptographie-Standard an, der sich an den Empfehlungen von Branchenverbänden, Behördenpublikationen und anderen anerkannten Standardisierungsgremien orientiert. Dieser Standard wird regelmäßig überprüft; ausgewählte Technologien und Chiffren können entsprechend der Risikobewertung und der Marktakzeptanz neuer Standards aktualisiert werden.
Sämtlicher Netzwerkverkehr, der in die Serverkomponenten von XUND hinein- und herausfließt sowie dazwischen stattfindet, ist während der Übertragung (In Transit) verschlüsselt.
4.8 Vulnerability Management
Host-basierte Vulnerability Scans werden täglich durchgeführt. Statische Anwendungstests auf Schwachstellen werden bei jedem Build ausgeführt, und Penetrationstests für gezielte Umgebungen werden regelmäßig vorgenommen. Die Ergebnisse dieser Scans und Tests werden in Monitoring-Tools gemeldet, in Ticketing-Systemen nachverfolgt und – dem Risiko entsprechend – durch Behebungsmaßnahmen adressiert. Weitere Informationen finden Sie im Abschnitt zum Incident Management.
4.9 Protokollierung und Alarmierung (Logging & Alerting)
XUND protokolliert alle API-Anfragen und Anwendungsfehler mit dem dazugehörigen Kontext zu Debugging-Zwecken. Die Protokolle werden an ein zentrales Repository weitergeleitet und können nicht verändert werden. Nur ausgewählte Mitarbeitende haben auf Need-to-know-Basis Zugriff auf diese Logs. Alle Fehler, die eine mögliche Dienstunterbrechung verursachen könnten, werden überwacht, und ein internes Alarmierungssystem benachrichtigt die Entwickler über das Problem.
5 Organisatorische Kontrollen
5.1 Richtlinien und Verfahren
XUND unterhält ein umfassendes Regelwerk an Sicherheitsrichtlinien und -verfahren, das an den Unternehmenszielen, Compliance-Programmen und der allgemeinen Governance ausgerichtet ist. Diese Richtlinien und Verfahren werden regelmäßig überprüft und bei Bedarf aktualisiert, um die kontinuierliche Einhaltung zu gewährleisten.
5.2 Einhaltung von Standards (Compliance)
Bei der Entwicklung und dem Betrieb der medizinischen Module von XUND halten wir die geltenden Sicherheits-, Datenschutz- und sonstigen regulatorischen Anforderungen ein. Wir und unsere Produkte erfüllen die folgenden Zertifizierungen, externen Audit-Berichte und maßgeblichen Verordnungen:
- ISO 27001:2022 (ausgestellt von der TÜV SÜD Landesgesellschaft Österreich am 1. Juli 2025, gültig bis 30. Juni 2028);
- Geltungsbereich: Design und Entwicklung, Produktion, Betrieb und Vertrieb der medizinischen Software;
- alle Controls des Anhangs A (Annex A) sind anwendbar.
- SO 13485:2016 (ausgestellt von der TÜV SÜD Product Service GmbH am 30. Januar 2025, gültig bis 23. Februar 2028).
- Art. 10 Abs. 9 der Verordnung (EU) 2017/745 über Medizinprodukte, Klassifizierung Klasse IIa (MDR) (zertifiziert durch die TÜV SÜD Product Service GmbH am 14. Juni 2023, gültig bis 22. Februar 2027).
- Verordnung (EU) 2016/679 des Europäischen Parlaments und des Rates (DSGVO).
- Verordnung (EU) 2024/1689 des Europäischen Parlaments und des Rates (AI Act / KI-Gesetz).
- BSI C5:2020 (testiert durch die HKKG GmbH als implementiert seit 27. November 2025);
- Geltungsbereich: Das Medizinmodul Health Check.
- Anwendbar: Die Basiskriterien der C5-Kontrollen:
- Organisation und Informationssicherheit,
- Sicherheitsrichtlinien und Anweisungen,
- Personal,
- Asset Management,
- Betrieb (ausgenommen Steuerung von Ressourcen, was nicht anwendbar ist),
- Identitäts- und Zugriffsmanagement,
- Kryptographie und Schlüsselverwaltung,
- Kommunikationssicherheit,
- Portabilität und Interoperabilität,
- Beschaffung,
- Entwicklung und Änderung von Informationssystemen (ausgenommen Auslagerung der Entwicklung, was nicht anwendbar ist),
- Steuerung und Überwachung von Dienstleistern und Lieferanten,
- Security Incident Management,
- Business Continuity Management,
- Compliance,
- Umgang mit Ermittlungsersuchen von Behörden,
- Produktsicherheit (ausgenommen Software Defined Networking, Images für virtuelle Maschinen und Container sowie Standorte der Datenverarbeitung, die nicht anwendbar sind).
- Physische Sicherheit: Dieser Bereich ist ausgegliedert und wird stattdessen von unserer Sub-Serviceorganisation bereitgestellt, der Google Sovereign Cloud (betrieben von T-Systems). Wir nutzen deren deutsches Rechenzentrum für das Hosting unseres Dienstes und die physische Sicherheit. Als Zusatzmaßnahme unterhalten wir weitere Backups bei Exoscale, wo wir uns ebenfalls auf deren physische Sicherheitskontrollen verlassen. Beide Sub-Serviceorganisationen sind durch ihre Berichte dahingehend überprüft, dass sie die Basiskriterien von C5 erfüllen. Weitere Details finden Sie im Abschnitt zu den Unterauftragsverarbeitern.
5.3 Incident Management
XUND verfügt über einen Business-Continuity-Plan und einen Incident-Response-Prozess, die Reaktionsaktivitäten und dazugehörige Zeitrahmen auf Basis einer Business-Impact-Analyse festlegen. Diese definieren auch Berichtswege und Managementverantwortlichkeiten. Meldungen von Vorfällen – wobei ein Vorfall hier ein Ereignis bezeichnet, das dazu führt, dass der Dienst nicht gemäß seinen Spezifikationen funktioniert – können aus dem internen Monitoring, internen Berichten, über Kundenkontakte (wie in Serviceverträgen definiert) oder über externe Berichte auf unserer Vulnerability Disclosure-Seite stammen. Gemeldete Vorfälle werden nach folgenden Kriterien einer Kategorie zugewiesen:
| Kategorie |
Erstreaktionszeit |
Beschreibung |
| Major - Service |
4 Stunden |
Der Dienst steht nicht zur Nutzung zur Verfügung, Schlüsselfunktionalitäten fehlen oder Sicherheitsrisiken für Endnutzer sind kritisch; die Auswirkung des Vorfalls ist erheblich. |
| Major - Security |
24 Stunden |
Der Dienst ist verfügbar und nicht beeinträchtigt, aber es besteht ein hohes Sicherheitsrisiko für Endnutzer. |
| Medium |
24 Stunden |
Der Dienst ist verfügbar, jedoch in seiner Funktion beeinträchtigt; die Auswirkung des Vorfalls ist hoch. |
| Minor |
48 Stunden |
Der Dienst oder Teile davon sind leicht beeinträchtigt; die Auswirkung des Vorfalls ist gering. |
XUND wird sich bemühen, eingehende Vorfälle während der vertraglichen Servicezeit so schnell wie möglich auf Basis der anfänglichen Kategorie zu priorisieren. Im Rahmen der Priorisierung kann die Kategorie von XUND im Einvernehmen mit dem Kunden neu bewertet werden, wenn sich der Kontext des Vorfalls aus folgenden Gründen ändert:
- Die Kategorie wurde falsch angesetzt und entspricht nicht der obigen Klassifizierung;
- Es wurde ein Workaround eingerichtet, der das Problem verringert oder beseitigt;
- Der Fehler wurde behoben;
- Das Problem ist von selbst verschwunden.
Nach der Bearbeitung der Vorfallsmeldung wird XUND im Rahmen wissenschaftlich zumutbarer Anstrengungen (Best Effort) versuchen, den Vorfall basierend auf der endgültigen Kategorie innerhalb der folgenden Zeitrahmen zu beheben:
| Kategorie |
Behebungszeit |
| Major - Service |
1 Arbeitstag |
| Major - Security |
20 Arbeitstage* |
| Medium |
6 Arbeitstage |
| Minor |
20 Arbeitstage |
Falls XUND seine Verfügbarkeit (wie in Abschnitt 5.5 definiert und als jährliche Durchschnittsverfügbarkeit berechnet) oder die oben genannten Behebungszeiten mehrmals in aufeinanderfolgenden Monaten nicht einhält, hat der Kunde Anspruch auf Service Level Credits. Diese werden von XUND monatlich berechnet und von der Servicegebühr des Folgemonats abgezogen. Der Vertrag zwischen dem Kunden und XUND enthält diese Support-Level-Klauseln und kann auch durch andere kundenspezifische Garantien ersetzt werden.
*Anders als bei Dienstausfällen (bei denen der Fokus auf einer raschen Wiederherstellung liegt) erfordern Sicherheitsvorfälle oft gründliche Untersuchungen und eine sichere Wiederherstellung, was erheblich mehr Zeit in Anspruch nehmen kann.
5.4 Behördliche Anfragen
Bis dato hat XUND keine behördlichen Anfragen oder rechtlichen Aufforderungen zur Herausgabe von Kundendaten erhalten. Wir haben jedoch Verfahren eingerichtet, um die Einhaltung geltender Gesetze zu gewährleisten und die Interessen unserer Kunden zu schützen, sollte eine solche Situation eintreten.
Nach Eingang einer behördlichen Anfrage werden die Daten des Absenders, dessen Befugnis und der genutzte Kommunikationskanal dokumentiert. Die Anfrage wird formell protokolliert, um die Nachvollziehbarkeit zu gewährleisten. Anschließend wird die Anfrage gemeinsam mit unseren Rechtsberatern geprüft, um ihre rechtliche Gültigkeit unter Berücksichtigung der Zuständigkeit, des Umfangs und länderspezifischer Gesetze zu bestätigen. Nur Anfragen mit einer klaren Rechtsgrundlage werden weiterbearbeitet. Sofern vertraglich vorgeschrieben und gesetzlich zulässig, informieren wir den betroffenen Kunden unverzüglich über die Anfrage und stellen alle relevanten Details zur Verfügung.
Nach Bestätigung der Gültigkeit werden die von den Behörden angeforderten spezifischen Daten in unseren Systemen geprüft und identifiziert. Der Umfang der Anfrage wird anschließend bewertet, um sicherzustellen, dass nur streng notwendige und relevante Daten berücksichtigt werden. Die Überprüfung stellt zudem fest, ob die angeforderten Daten verfügbar und zugänglich sind und – falls sie verschlüsselt sind – ob XUND über die technischen Mittel verfügt, darauf zuzugreifen oder sie zu entschlüsseln. Einschränkungen der Datenzugänglichkeit werden dokumentiert.
Falls eine Benachrichtigung des Kunden zulässig war, unterstützen wir Kunden im Rahmen der rechtlichen und vertraglichen Verpflichtungen in angemessener Weise dabei, Einspruch gegen die Anfrage einzulegen. Auf Grundlage der rechtlichen Prüfung und der Rückmeldung des Kunden wird eine formelle Antwort auf die Anfrage vorbereitet. Diese Antwort stellt entweder die angeforderten Informationen bereit oder begründet die Ablehnung, falls berechtigte Gründe vorliegen.
Für alle Aktionen, Kommunikationen und Entscheidungen im Zusammenhang mit der Anfrage wird ein Audit-Trail geführt. Dies stellt die Compliance sicher und ermöglicht bei Bedarf zukünftige Überprüfungen.
5.5 Anwendungssicherheit
Das Programm zur Anwendungssicherheit bei XUND basiert auf einem formellen sicheren Entwicklungsprozess (Secure Development Process), der die vor Veröffentlichungen (Releases) mindestens erforderlichen Sicherheitsaktivitäten festlegt. Das Programm basiert darauf, allen Entwicklern Schulungen für sichere Entwicklung anzubieten und Praktiken wie Design- und Code-Reviews, Bedrohungmodellierung (Threat Modeling), statische Analysen, Software-Composition-Analysen sowie externe Schwachstellen- und Anwendungsscans zu nutzen.
5.6 Personalsicherheit
Für alle Neueinstellungen werden vor Arbeitsbeginn Hintergrundüberprüfungen in dem Maße durchgeführt, wie es zulässig und der Rolle angemessen ist. Mitarbeitende müssen einen formellen Onboarding- und Offboarding-Prozess durchlaufen, der ihrem Beschäftigungsstatus entspricht und dessen Abschluss intern dokumentiert wird. Die Zugriffsrechte auf Systeme werden jährlich überprüft, um sicherzustellen, dass Mitarbeitende nur über die Berechtigungen verfügen, die sie für ihre täglichen Aufgaben tatsächlich benötigen.
5.7 Sicherheitsbewusstsein und Mitarbeiterschulung
Alle Neueinstellungen müssen eine anfängliche Schulung zum Sicherheitsbewusstsein (Security Awareness) absolvieren und das interne Regelwerk des Unternehmens akzeptieren, das relevante Sicherheitsverpflichtungen enthält. Jährlich finden Folge-Schulungen und Awareness-Übungen für alle Mitarbeitenden statt. Alle zwei Monate erscheint ein interner Mitarbeiter-Newsletter mit relevanten Informationen zu aktuellen Sicherheitsbedrohungen. Entwickler erhalten fortlaufend zusätzliche Schulungen zur sicheren Softwareentwicklung.
6 Einsatz von Unterauftragsverarbeitern
Im Rahmen der Erbringung des Dienstes nutzen wir die Dienste von Lieferanten und Dienstleistern (zusammen als Unterauftragsverarbeiter bezeichnet), an die wir im Rahmen der Dienste personenbezogene Daten weitergeben können. XUND stellt eine aktuelle Liste seiner Unterauftragsverarbeiter auf seiner Website zur Verfügung. XUND wird die Kunden informieren, falls sich Änderungen an der Liste oder an der Art und Weise ergeben, wie Unterauftragsverarbeiter in die Erbringung des Dienstes eingebunden sind.
Alle Unterauftragsverarbeiter müssen vor ihrer Einführung einen definierten Lieferantenbewertungsprozess durchlaufen, der Aspekte der Qualität, Sicherheit und des Datenschutzes umfasst. Alle Unterauftragsverarbeiter werden regelmäßig neu bewertet, um die fortlaufende Qualität der genutzten Dienste sicherzustellen. Mit allen Unterauftragsverarbeitern muss eine unterzeichnete Leistungsbeschreibung, eine Vertraulichkeitsvereinbarung sowie eine Auftragsverarbeitungsvereinbarung bestehen, deren Bestimmungen mit denen kompatibel sind, die XUND gegenüber seinen Kunden unterzeichnet hat.
Bei der Auswahl von Unterauftragsverarbeitern wird großer Wert auf die Gewährleistung des hohen Datenschutzniveaus ihrer Dienste gelegt, zu dem sich XUND selbst verpflichtet. Die Auswahl erfolgt auf Basis der am Hauptsitz des Unternehmens geltenden Datenschutzbestimmungen, der genutzten Hosting-Standorte sowie der bereitgestellten zusätzlichen technischen und organisatorischen Datenschutzkontrollen. Anbieter aus Ländern ohne Angemessenheitsbeschluss der Europäischen Kommission werden nur dann eingesetzt, wenn geeignete weitere Garantien implementiert wurden.
7 XUND kontaktieren
Kunden können uns bei datenschutzbezogenen Anfragen unter privacy@xund.ai oder über ihren jeweiligen Partnership Manager kontaktieren.
Version v1.1, aktualisiert am 7. Jänner 2026.
